İstanbul 24°C
Az Bulutlu
İstanbul
24°C
Az Bulutlu
Sal
20°C
Çar
18°C
Per
16°C
Cum
16°C
Kaspersky Digital Footprint Intelligence verilerine göre, aracı üzerinden yürütülen DDoS saldırıları hedef, saldırı süresi, hizmet sınırları ve sunulan özelliklere bağlı olarak 30 ila 2.000 dolar arasında fiyatlandırılıyor. Kaspersky Digital Footprint Intelligence (DFI) uzmanları, yayımladıkları yeni…
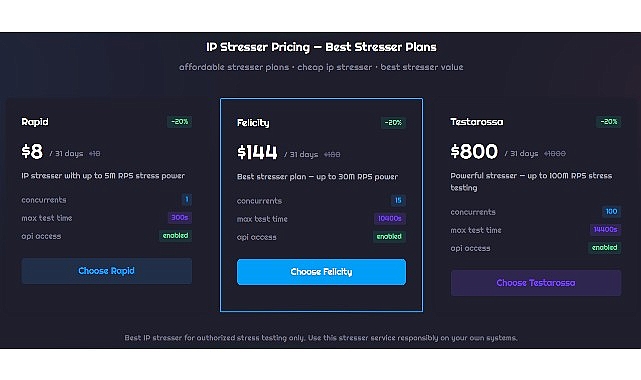
Kaspersky Digital Footprint Intelligence verilerine göre, aracı üzerinden yürütülen DDoS saldırıları hedef, saldırı süresi, hizmet sınırları ve sunulan özelliklere bağlı olarak 30 ila 2.000 dolar arasında fiyatlandırılıyor.
Kaspersky Digital Footprint Intelligence (DFI) uzmanları, yayımladıkları yeni araştırmada DDoS hizmetlerinin darknet genelinde nasıl sunulduğunu, farklı hizmet modellerinin nasıl fiyatlandırılıp pazarlandığını, rekabetin zaman içinde pazarı nasıl şekillendirdiğini ve arz tarafındaki aktörlerin davranış modellerini inceledi. Karanlık ve derin ağda (dark & deep web) DDoS ile ilişkili 256.000’den fazla paylaşımı analiz eden uzmanlar, en az 2024 yılından bu yana aktif olan 148 tehdit aktörü tespit etti.
DDoS saldırılarında öne çıkan üç temel model bulunuyor. İlk modelde, saldırının gerçekleştirilmesi için üçüncü bir tarafla anlaşılıyor. İkinci model olan Hizmet Olarak DDoS (DDoS-as-a-Service) kapsamında kullanıcılar, çevrim içi kontrol panelleri veya Telegram botları gibi saldırı araçlarına abonelik yoluyla erişim satın alıyor. Üçüncü modelde ise saldırganlar kendi saldırı betiklerini veya botnet’lerini kullanarak saldırıları kendi altyapıları üzerinden gerçekleştiriyor. Araştırmada incelenen ve saldırıları aracılar üzerinden sunan aktörlerin yüzde 65’inin siber suç forumlarında, yüzde 35’inin ise Telegram ve Discord üzerinden tanıtım yaptığı görüldü.
Stresser paneli abonelik fiyat örneği
Araştırma, DDoS faaliyetlerinin temel olarak iki ana saldırı türünde yoğunlaştığını ortaya koyuyor: Altyapıyı yoğun veri trafiğiyle kilitlemeyi hedefleyen ağ katmanı (Network Layer) saldırıları ile doğrudan web sitelerini ve çevrim içi servisleri aksatmaya odaklanan uygulama katmanı (Application Layer) saldırıları. Kaspersky DFI analizine göre, tehdit aktörlerinin %74’ü TCP (İletim Kontrol Protokolü), UDP (Kullanıcı Veri Bloğu Protokolü) ve DNS taşkınları (flooding) gibi Katman 4 (L4) tekniklerini pazarlarken, tek başına Katman 3 (L3) yöntemlerine açıkça atıfta bulunanların oranı yalnızca %9’da kaldı. Vakaların %92’sinde kendine yer bulan Katman 7 (L7) saldırıları ise en yaygın sunulan yöntem oldu. Bu tablo, hem hazır araçların erişilebilirliğini hem de internete açık hizmetleri hedef almanın görece kolaylığını gözler önüne seriyor.
Kaspersky Digital Footprint Intelligence Analisti João Pedro Brandão e Silva, konuya ilişkin değerlendirmesinde şunları kaydetti: “DDoS saldırıları, büyük ölçüde bu hizmetlerin düşük maliyetli ve kolay erişilebilir olması nedeniyle siber tehdit aktörleri için daha uygulanabilir bir seçenek hâline geldi. Bazı durumlarda bir saldırı başlatmanın maliyeti, standart bir aylık dijital yayın aboneliğinden, hatta bir fincan kahveden bile daha düşük olabiliyor. Bu durum, işletmelerin DDoS saldırılarına karşı hazırlıklı olmayı temel siber güvenlik planlamalarının bir parçası olarak ele alması gerektiğini gösteriyor. Bu saldırıların arkasındaki pazarı anlamak da aynı derecede önemli. Çünkü daha güçlü bir savunma, tehdit ortamını daha iyi tanımakla başlıyor.”
Kaspersky, kurumların güvenlik duruşunu güçlendirmek için şu adımları öneriyor:
Kapsamlı bir dijital risk koruma hizmetinden yararlanın. Kurumların dijital varlıklarını izleyen, açık webin yanı sıra derin ve karanlık webdeki tehditleri tespit eden Kaspersky Digital Footprint Intelligence gibi çözümlerden yararlanın.
Bilgi güvenliği ekiplerinize kurumunuzu hedef alan siber tehditler hakkında ayrıntılı görünürlük sağlayın. Kaspersky Threat Intelligence, olay yönetiminin tüm aşamalarında ekiplerin ihtiyaç duyduğu kapsamlı ve anlamlı bağlamı sunarak siber risklerin zamanında belirlenmesine yardımcı oluyor.
Mevcut güvenlik önlemlerinizi uzman destekli tespit ve küresel tehdit istihbaratıyla güçlendirin. Kaspersky Managed Detection and Response (MDR) gibi çözümler, gelişmiş siber saldırıların tespit edilmesi, araştırılması ve bunlara hızla müdahale edilmesi için 7/24 izleme hizmeti sunuyor.
Kaynak: (BYZHA) Beyaz Haber Ajansı
Kaynak: Beyaz Haber Ajansı